
交换机中每个VLAN对应一个独立网段。通过在交换机上配置VLAN,可将大型局域网逻辑划分为多个隔离的子网。各VLAN内部主机可自由通信并共享广播域,但不同VLAN间默认无法直接互通。这种划分方式不仅提升了网络安全性与传输效率,也便于企业按部门、功能或安全等级进行精细化网络管理。
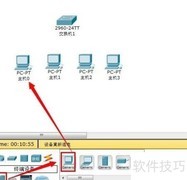
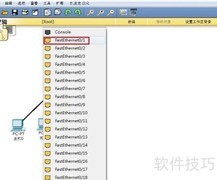
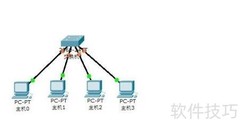
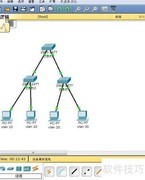
1、 先拖入四台终端设备和一台交换机,布局所示。
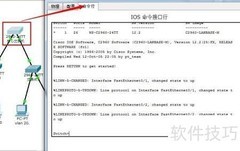
2、 在特权模式下,执行show ip route命令可查看路由信息。所示,交换机当前所有接口均属于默认VLAN 1。
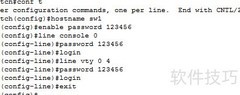
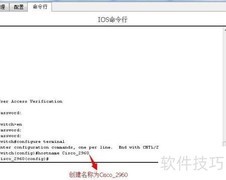
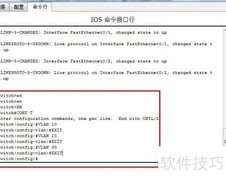
3、 首先创建VLAN 2和VLAN 3,并分别为其配置名称。
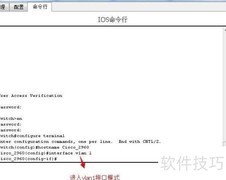
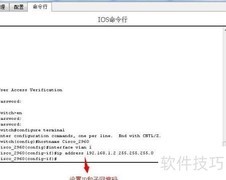
4、 在全局配置模式下进入接口配置模式,将交换机的F0/1和F0/2端口均设为Access模式,并分别划分至VLAN 2。相关配置命令所示。
5、 将f0/3与f0/4端口分别加入VLAN 3,配置步骤同前,具体命令参见图示。
6、 点击电脑终端,切换至IP模式,操作界面所示。
7、 将PC0的IP设为静态地址,PC0与PC1置于同一网段;PC3与PC4则配置为另一个独立网段。
8、 为每台电脑配置好IP地址后,在PC0上打开命令提示符,操作界面所示。
9、 在PC0上可成功ping通PC1,但无法ping通PC3,这体现了VLAN的隔离作用:同一VLAN内设备互通,不同VLAN间默认不能直接通信。



 手机性能天梯图
 显卡天梯图
 CPU天梯图
 电源天梯图
 固态硬盘天梯图
 新品日历
评论
更多评论