
通过模拟器对Cisco交换机进行基础配置,并完成虚拟局域网(VLAN)的划分与管理。
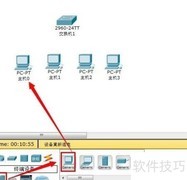
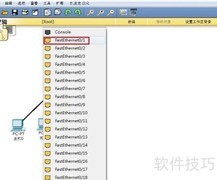
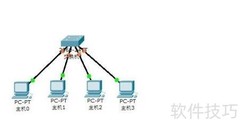
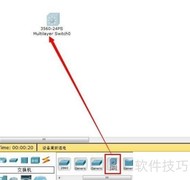
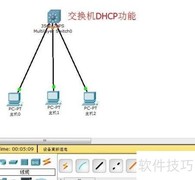
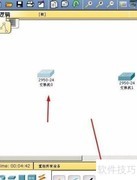
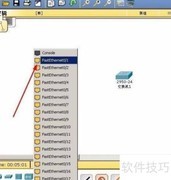
1、 对交换机执行基础配置:首先点击电脑图标,通过超级终端连接设备;将交换机主机名修改为sw1;接着配置Telnet远程登录密码、特权模式(enable)密码以及Console控制台密码;在拓扑图中,按提示选取标有红色方框的交换机、服务器及对应连接线;最后通过Console线缆接入交换机控制台端口,进入命令行界面完成后续操作。
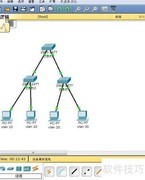
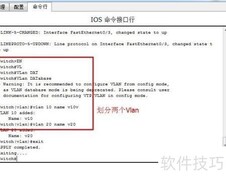
2、 将服务器接入交换机后,需配置VLAN。首先切换至交换机特权模式,执行vlan database命令进入VLAN数据库配置界面。随后创建三个独立VLAN:VLAN 10、VLAN 20和VLAN 30,确保各VLAN编号唯一、命名规范,并按实际网络规划完成相应端口划分与归属设置。
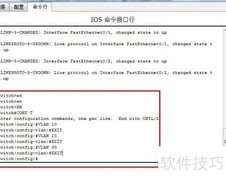
3、 将交换机端口配置为Access模式,以便将图中标识的各服务器分别划分至对应的VLAN中。具体操作需在交换机命令行界面下完成:对于单个端口,可依次执行interface fa0/1进入接口视图,再输入switchport mode access将其设为接入模式,最后通过switchport access vlan 10指定所属VLAN;若需批量配置连续端口(如fa0/4至fa0/5),则可使用interface range fa0/4 - 5一次性进入多个接口视图,随后统一设置接入模式及所属VLAN,例如执行switchport mode access和switchport access vlan 20。此类配置确保服务器流量严格隔离于各自VLAN内,提升网络安全性与管理效率。所有操作均须在特权执行模式下进行,并建议配置完成后保存运行配置。
4、 完成VLAN配置后,可为每个VLAN接口分配独立的IP地址,从而实现同一VLAN内设备的通信。不同VLAN之间默认相互隔离,无法直接通信。例如,在特权执行模式下,依次输入命令:进入VLAN 10接口(interface vlan 10),为其配置IP地址与子网掩码(ip address 192.168.1.4 255.255.255.0),再启用该接口(no shutdown)。通过此类操作,可使各VLAN具备三层转发能力,但跨VLAN通信仍需借助路由器或三层交换机进行路由。
5、 交换机配置完毕后,需为服务器分配IP地址。以PC1为例,进入其桌面界面,点击图示图标,在弹出窗口中输入对应IP地址即可。
6、 配置完IP地址后进行连通性测试:PC1能成功ping通同处一个网段的PC2;但即便PC1与PC3也位于同一网段,二者之间仍无法ping通,具体现象所示。



 手机性能天梯图
 显卡天梯图
 CPU天梯图
 电源天梯图
 固态硬盘天梯图
 新品日历
评论
更多评论