
如何批量绑定局域网内计算机的IP地址与MAC地址?在单位局域网中,ARP欺骗攻击频发,易引发网络拥堵、访问异常甚至大面积断网。为有效防范此类风险,最常用且可靠的方式是在所有终端设备上实施IP与MAC地址的静态绑定。本文介绍两种高效可行的操作路径:一是通过路由器或三层交换机的ARP绑定功能,在网络出口设备端统一配置;二是借助Windows系统自带的arp命令或批处理脚本,在各客户端本地完成绑定。两种方法均可实现批量部署,兼顾安全性与可操作性,显著提升局域网整体防护能力。
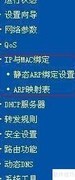
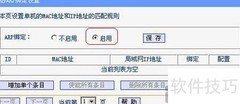
1、 要防范局域网内的ARP攻击,可在路由器中启用静态ARP绑定功能。进入路由器Web管理界面,依次展开IP和MAC绑定→静态ARP绑定设置,在右侧开启ARP绑定开关,然后点击保存完成配置。该方法能将指定设备的IP地址与MAC地址永久关联,有效防止ARP欺骗及地址篡改,提升内网通信安全性。
2、 成功启用ARP绑定功能后,点击添加单个条目,在弹出窗口中输入目标计算机的IP地址与MAC地址,确认无误后点击保存,即可生成一条静态ARP绑定记录,确保该IP与MAC地址长期稳定关联。
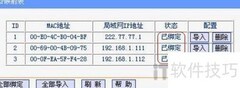
3、 我们支持批量绑定ARP,操作简便:在ARP映射表页面中,点击右侧的全部绑定按钮,即可一键完成所有条目的地址绑定;也可根据需要,逐一点击各计算机条目右侧的绑定按钮,灵活实现单台或多台设备的精准绑定。
4、 利用路由器的静态IP与MAC地址绑定功能,虽能在一定程度上增强局域网的安全性,但实际效果有限。一方面,该机制缺乏足够防护能力——一旦用户手动修改本机MAC地址,原有绑定即失效,无法阻止非法接入;另一方面,它对ARP欺骗等常见局域网攻击几乎不具备防御作用。为更有效地管控内网访问行为、防范非法终端接入及网络攻击,建议部署专业网络准入管理工具。可通过主流搜索引擎检索并下载大势至网络准入控制系统,完成安装配置后,即可实现终端身份认证、MAC/IP动态绑定、异常设备自动阻断及上网行为审计等多重安全防护能力,显著提升整体网络安全水平。
5、 安装并启动软件后,在主界面点击配置网段下拉菜单,依据当前局域网环境选择对应类型。随后进入监控网段设置页面,选定目标网卡,并设定需监控的IP地址范围。确认无误后,点击确定按钮,即可完成监控网段的全部配置操作。
6、 点击启用监控按钮后,系统将自动扫描并列出当前局域网内的所有计算机至黑名单。您可根据需要,将指定设备逐个移入白名单,实现精准管控。操作界面所示。
7、 如需批量绑定局域网内计算机的IP地址与MAC地址,可进入控制列表,启用静态绑定IP和MAC功能,并点击管理按钮打开配置窗口。在该界面中,既可手动逐条录入设备的IP及对应MAC地址完成绑定,也可直接点击从白名单获取按钮,一次性导入已有的白名单数据,实现多条绑定记录的快速添加,提升配置效率与准确性。
8、 上述方案可高效实现局域网内多台终端的IP地址批量静态绑定。配套使用的网络准入控制系统,具备完善的内外网智能隔离能力,支持一键自动划分并实施差异化管控策略。系统全面覆盖终端管理关键场景:实时监控IP地址变更行为,严格管控非授权设备接入,主动识别并阻断ARP欺骗攻击,精准检测异常网卡并实施隔离,禁止局域网内私自搭建代理服务;同时完整记录所有操作与访问日志,并能有效拦截黑名单设备(如外网终端)访问互联网,切实保障内网环境的安全性、规范性与可控性。

 手机性能天梯图
 显卡天梯图
 CPU天梯图
 电源天梯图
 固态硬盘天梯图
 新品日历
评论
更多评论