
5月15日,微软正式发布补丁,修复远程桌面服务(原终端服务)中存在的高危远程代码执行漏洞CVE-2019-0708。该漏洞仅影响部分旧版Windows系统,包括Windows 7、Windows Server 2008 R2及更早版本,Windows 10与新版服务器系统不受影响。用户应立即通过Windows Update安装官方安全更新,或手动下载对应补丁包。若暂无法更新,建议禁用远程桌面功能,并在网络边界关闭3389端口,以降低被攻击风险。
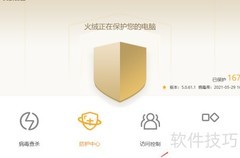
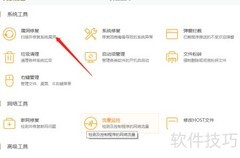
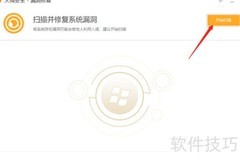
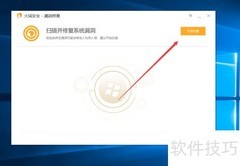
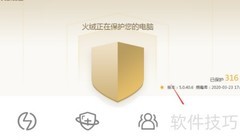
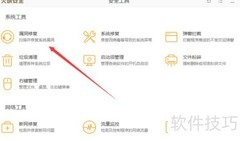
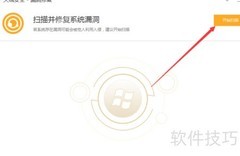
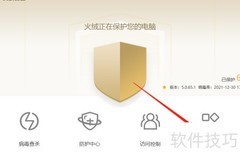
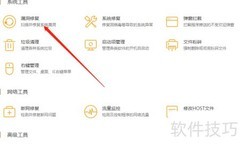
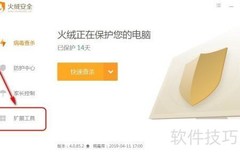
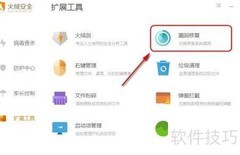
1、 通过安全管理系统漏洞修复功能安装补丁。
2、 可参考微软官网安全更新指南下载并安装补丁。
3、 专业安全软件的漏洞修复功能可高效修复系统漏洞。
4、 还能识别并拦截高危漏洞
5、 实时开启安全软件,可及时修复已发现的安全漏洞。





 手机性能天梯图
 显卡天梯图
 CPU天梯图
 电源天梯图
 固态硬盘天梯图
 新品日历
评论
更多评论